*هجمات إلكترونية تضرب سلاسل التبريد في دول أوروبية وتثير المخاوف
لم تعد الهجمات الإلكترونية التي تستهدف أوروبا تقتصر على اختراق المؤسسات الحكومية أو التجسس على الشبكات العسكرية وتعطيل أنظمة الاتصالات والطاقة، بل امتدت إلى واحدة من أكثر القطاعات ارتباطا بالحياة اليومية للمواطنين، وهي سلاسل الإمداد الغذائي.
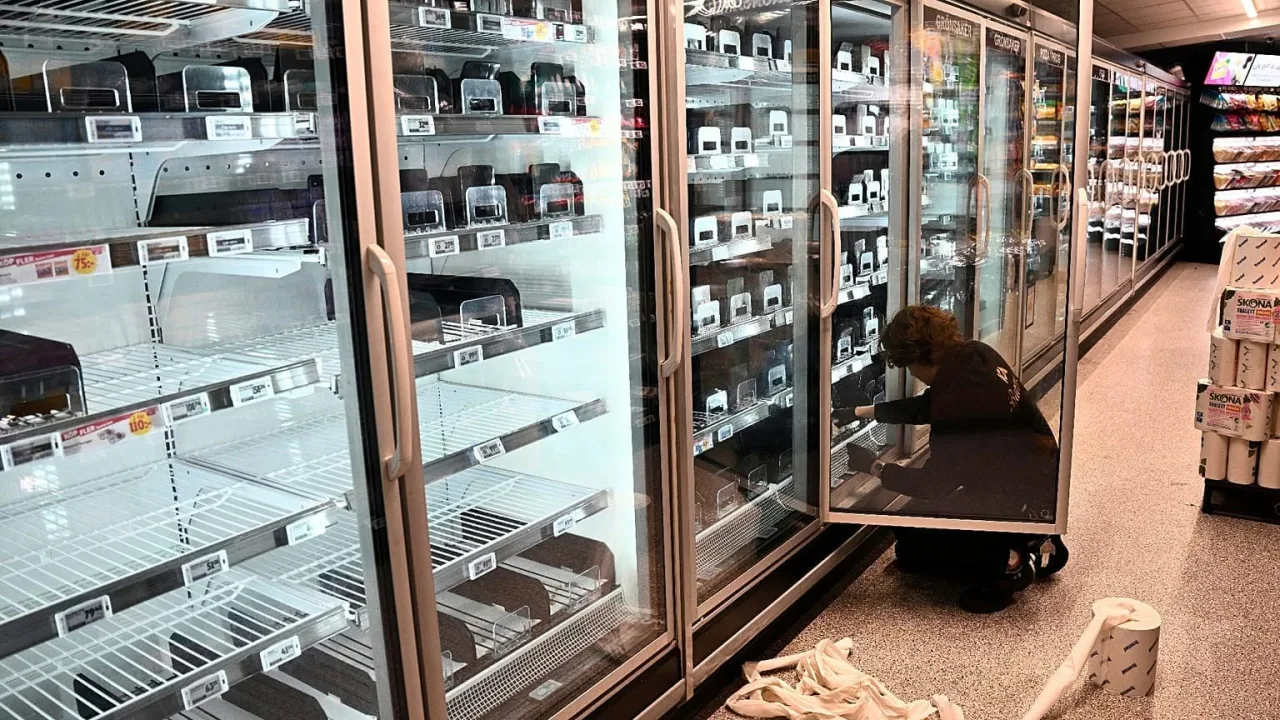
ففي مشهد غير مألوف، تحولت ثلاجات المتاجر الكبرى وأجهزة التجميد إلى أهداف لهجمات إلكترونية متزامنة، بعدما تمكن قراصنة من التلاعب بدرجات حرارتها عن بعد، متسببين في إتلاف كميات كبيرة من المواد الغذائية وإرباك عمليات عدد من سلاسل التوزيع في أوروبا.
ويعيد هذا التصعيد، الذي جاء بعد أسابيع قليلة من هجمات مماثلة في فرنسا، طرح تساؤلات بشأن هشاشة البنية التحتية الرقمية الأوروبية، وحدود قدرتها على مواجهة أشكال جديدة من الحرب الهجينة التي تستهدف الاقتصاد والمجتمع دون اللجوء إلى القوة العسكرية التقليدية.
وسارعت كبرى شركات تجارة التجزئة الأوروبية إلى تحديث أنظمتها وتعزيز إجراءات الحماية الإلكترونية، بعد موجة ثانية من الهجمات التي طالت متاجر في ثماني دول أوروبية، وفق بيانات نقلتها وكالة رويترز، وأدت إلى رفع درجات حرارة البرادات وأجهزة التجميد، وإجبار عدد من المتاجر على التخلص من كميات كبيرة من الأغذية الطازجة والمجمدة.
وشملت الاضطرابات السويد وبلجيكا وفنلندا وإيرلندا ولوكسمبورغ وهولندا وإستونيا والبرتغال، فيما تحدثت تقارير أخرى عن تسجيل حوادث مماثلة في إيطاليا أيضا.
وتأتي هذه الهجمات بعد نحو ثلاثة أسابيع من اختراقات واسعة استهدفت متاجر فرنسية، وأدت إلى تعطيل أنظمة التبريد في مئات الفروع التابعة لسلاسل تجارية كبرى، بينها "إنترمارشيه" و"كارفور" و"لوكلير" و"مونوبري". وفي بعض الحالات، لم يقتصر الأمر على رفع درجات الحرارة، بل عمد المهاجمون إلى إطالة دورات إزالة الجليد، بما أدى إلى تأخير إطلاق الإنذارات ومنحهم وقتا إضافيا قبل اكتشاف الاختراق والتدخل لمعالجة الأضرار.
وتكشف عودة الهجمات بالأسلوب ذاته، وفي نطاق جغرافي أوسع، أن المشكلة لم تعد مرتبطة بحوادث تقنية معزولة، بل بثغرات أمنية مشتركة في أنظمة التحكم عن بعد التي تعتمد عليها شركات التبريد والمتاجر الكبرى. كما أن تكرار استهداف البنية التقنية نفسها يثير مخاوف من وجود حملة إلكترونية مستمرة تستفيد من الثغرات التي لم تتم معالجتها بعد الهجوم الأول.
ثغرات رقمية في قلب الاقتصاد الغذائي
وفي السويد، أعلنت سلسلة متاجر "كوب" أنها تعمل على الانتقال إلى شبكات الجيل الخامس وأجهزة المودم الحديثة بدلا من الاعتماد على شبكات الجيل الرابع، في إطار خطة لتحديث أنظمتها بدأت بعد الهجوم الذي استهدف فرنسا. وأكدت الشركة أن الفروع السبعة التي تعرضت للاختراق عادت إلى العمل، لكنها قررت فصل أنظمة التبريد عن الإنترنت، بالتوازي مع مراجعة شاملة لشبكة متاجرها بحثا عن أي ثغرات أمنية محتملة.
كما طالت الهجمات متاجر تابعة لسلسلة "إيكا" السويدية، فيما سجلت بلجيكا اضطرابات في عدد من فروع "كارفور" و"إنترمارشيه" و"ديلهايز"، إلى جانب منشآت تجارية أخرى.
وأفادت تقارير بأن نحو 15 متجرا تابعا لكارفور في بلجيكا تأثرت بالهجوم، بينما امتدت الاضطرابات إلى متاجر في لوكسمبورغ وإيرلندا وهولندا وفنلندا وإستونيا والبرتغال.
وفي إيرلندا، أعلنت مجموعة "موسغريف" أن 13 متجرا تابعا لسلسلة «سوبر فالو» تأثرت بالحادث الإلكتروني، فيما أكدت مجموعة «إنترمارشيه» في البرتغال تسجيل اضطرابات في سبعة متاجر، مرجحة أن يكون الاختراق قد استهدف مزودا خارجيا مسؤولا عن إدارة أنظمة التبريد. أما في بلجيكا، فقد فتحت النيابة العامة تحقيقا في الهجمات، في وقت تلقت فيه الشرطة السويدية نحو عشرة بلاغات، مع توقعات بارتفاع العدد.
وتتمثل إحدى المفارقات في أن التكنولوجيا التي جعلت إدارة المتاجر أكثر كفاءة وأقل تكلفة أصبحت نفسها مدخلا للاختراق. وترتبط أنظمة التبريد الحديثة بالإنترنت حتى تتمكن إدارات المتاجر من مراقبة درجات الحرارة بصورة مستمرة، والتحكم في أجهزة التجميد عن بعد، وتلقي التنبيهات عند حدوث أعطال، فضلا عن تقليص استهلاك الطاقة وتكاليف الصيانة.
غير أن هذا الترابط الرقمي، في حال غياب الحماية الكافية، يفتح المجال أمام اختراق وحدات التحكم والتلاعب بوظائفها الأساسية.
وفي هذا السياق، حذرت شركة "دانفوس" الدنماركية، المتخصصة في أنظمة التبريد والبرمجيات المرتبطة بها، من مخاطر إتاحة الوصول المباشر إلى هذه الأنظمة عبر الإنترنت، مؤكدة أنها تواصلت مع عملائها خلال الأسابيع الماضية لمساعدتهم على معالجة الثغرات وتعزيز الحماية. وتشير التحقيقات والتقارير التقنية إلى أن بعض الأنظمة المستهدفة تعتمد برمجيات قديمة ووحدات تحكم لم تعد تحصل على التحديثات الأمنية اللازمة، وهو ما يجعلها أكثر عرضة للاختراق.
كما حذر خبراء الأمن الإلكتروني من أن الاكتفاء بتحديث بعض البرمجيات لن يكون كافيا في جميع الحالات، إذ يتطلب الأمر مراجعة البنية التقنية للأنظمة، وفصل أجهزة التحكم الصناعية عن الشبكات العامة، وتغيير كلمات المرور الافتراضية، وضمان عدم إتاحة الوصول إليها إلا عبر قنوات اتصال مؤمنة.
ودعا فرانك جروينفيجن، خبير الأمن الإلكتروني لدى شركة "ديلويت"، تجار التجزئة إلى التحرك بصورة عاجلة لتحديد مدى تعرض وحدات التحكم في البرادات للاختراق، والتحقق من تحديثها ودعمها من قبل الشركات المصنعة.
من الأمن السيبراني إلى الحرب الهجينة
وتتجاوز دلالات هذه الهجمات الخسائر المباشرة التي تكبدتها المتاجر، لتفتح النقاش بشأن التحول الذي تشهده طبيعة التهديدات الأمنية في أوروبا.
وبذلك لم تعد الحرب الهجينة محصورة في عمليات التضليل والتجسس والتدخل في الانتخابات أو استهداف شبكات الكهرباء والاتصالات، وإنما باتت تشمل إمكانات تعطيل مرافق مدنية واقتصادية شديدة الحساسية، من خلال استغلال نقاط الضعف في الأنظمة الرقمية التي تديرها.
وفي هذا السياق، تكتسب الهجمات على ثلاجات المتاجر أهمية خاصة لأنها تستهدف حلقة أساسية في منظومة الأمن الغذائي، أي سلسلة التبريد التي تضمن سلامة المنتجات منذ تخزينها ونقلها حتى وصولها إلى المستهلك.
ولا يتطلب إحداث اضطراب فيها تدمير مستودعات أو استهداف شاحنات النقل أو تعطيل الموانئ، بل يكفي التلاعب بدرجات الحرارة لساعات حتى تصبح كميات من اللحوم والألبان والأسماك والمواد المجمدة غير صالحة للبيع، وتتحول إلى خسائر اقتصادية ونفايات غذائية.
كما أن اتساع نطاق الهجمات يمنحها بعدا نفسيا واجتماعيا، إذ إن تكرار تعطل المتاجر وإتلاف الأغذية قد يضعف ثقة المستهلكين في قدرة المؤسسات على ضمان سلامة المنتجات واستمرار الإمدادات. وفي حال تزامن ذلك مع استهداف قطاعات أخرى، يمكن أن تتحول الاختراقات الرقمية إلى مصدر ضغط واسع على الحكومات والاقتصادات الأوروبية.
وقد حذرت وكالة الأمن السيبراني التابعة للاتحاد الأوروبي من أن اتساع نطاق الهجمات التي تستهدف قطاع التجزئة في عدة دول أعضاء يؤكد ضرورة تعزيز التعاون الأوروبي وتبادل المعلومات بصورة سريعة وتنسيق الاستجابات للحوادث الإلكترونية. كما وصف المفوض الأوروبي للزراعة والغذاء كريستوف هانسن هذه الهجمات بأنها محاولة متعمدة لتعطيل سلسلة الإمدادات الغذائية وتقويض ثقة المستهلكين، داعيا إلى التعامل معها بجدية.
وفي بريطانيا، كشف ريتشارد هورن، الرئيس التنفيذي للمركز الوطني للأمن السيبراني، عن محاولات لاستهداف شركات صغيرة تعمل في تصنيع اللحوم، وإن كان تأثيرها محدودا، في مؤشر إضافي على أن دائرة التهديدات قد تمتد إلى قطاعات أخرى من الصناعات الغذائية، وليس فقط متاجر التجزئة الكبرى.
لكن رغم خطورة هذه التطورات، لا تزال هوية الجهات التي تقف وراء الهجمات ودوافعها غير معروفة، ولم تعلن أي جهة مسؤوليتها عنها. كما لا تتوفر أدلة قاطعة تثبت أن العمليات المتعاقبة تندرج ضمن حملة تقودها دولة أو طرف محدد، وهو ما يفرض الحذر في ربطها مباشرة بصراعات جيوسياسية قائمة. غير أن تكرار الأسلوب واتساع النطاق الجغرافي يضعانها ضمن التهديدات التي يتعين على المؤسسات الأوروبية التعامل معها باعتبارها مخاطر استراتيجية محتملة، لا مجرد أعطال تقنية.
أوروبا أمام اختبار الأمن الغذائي الرقمي
وتضع هذه التطورات الحكومات الأوروبية أمام معادلة أمنية جديدة، تتعلق بكيفية حماية البنية التحتية المدنية التي أصبحت تعتمد بصورة متزايدة على الأنظمة المتصلة بالإنترنت. فالتحدي لا يقتصر على تأمين شبكات المؤسسات الحكومية أو المنشآت العسكرية، بل يشمل أيضا المتاجر والمستودعات وشركات النقل والتوزيع ومصانع الأغذية، وهي قطاعات قد يؤدي تعطيلها إلى تداعيات اقتصادية واجتماعية واسعة.
كما تطرح الهجمات أسئلة بشأن مسؤولية الشركات المصنعة للبرمجيات والأجهزة، ومدى التزام المؤسسات التجارية بتحديث أنظمتها القديمة، فضلا عن ضرورة وضع معايير أوروبية أكثر صرامة للأمن السيبراني في الأجهزة الصناعية والمدنية المتصلة بالإنترنت. فالتوسع في الرقمنة دون الاستثمار الموازي في الحماية يجعل قطاعات كاملة رهينة ثغرات تقنية قديمة، حتى وإن كانت تمتلك أحدث وسائل الإدارة والتشغيل.
و تكشف "حرب الثلاجات" عن وجه جديد للمخاطر التي تواجه أوروبا في زمن الحروب الهجينة، حيث لم تعد الأهداف الاستراتيجية تقتصر على المنشآت العسكرية ومراكز القرار، بل امتدت إلى تفاصيل الحياة اليومية وإلى البنية التي تضمن وصول الغذاء إلى ملايين المواطنين. وبينما تسارع المتاجر إلى تحصين أنظمتها، تبدو القارة أمام اختبار يتجاوز استعادة درجات الحرارة الطبيعية في البرادات، ليصل إلى إعادة التفكير في مفهوم الأمن الاقتصادي والغذائي في عصر أصبحت فيه ضغطة زر قادرة على إفساد أطنان من الأغذية وإرباك شبكات تجارية عابرة للحدود.